Tu contraseña "segura" ya no basta: Guía práctica de gestores de contraseñas, Google Authenticator y el poder de las Passkeys
Durante años nos han repetido el mismo mantra de seguridad informática: "Usa una contraseña larga, con mayúsculas, minúsculas, números y un símbolo raro". Así que mucha gente inventa algo tipo Contraseña25* y se queda tan tranquila pensando que su cuenta es inexpugnable.
El problema real es doble: primero, que cuando tienes que recordar esa clave, acabas repitiendo la misma contraseña (o ligeras variaciones) en cuarenta páginas web distintas. Y segundo, que da igual lo compleja que sea tu contraseña si se filtra la base de datos de una tienda online donde te registraste hace cinco años; en cuanto esa clave aparece en un listado filtrado en la red, los atacantes lanzan bots automáticos para probarla en tu correo, en tu cuenta bancaria y en tus redes sociales.
La seguridad tradicional basada únicamente en contraseñas memorizadas está muerta. En este artículo quiero explicarte cómo proteger tu vida digital de forma realista hoy en día, apoyándonos en tres pilares: un buen gestor de contraseñas, verificación en dos pasos con Google Authenticator y, sobre todo, el verdadero cambio de paradigma que suponen las Passkeys.
1. El primer paso: Deja de recordar claves y usa un gestor de contraseñas
La regla de oro es sencilla: si eres capaz de recordar tu contraseña, probablemente no es suficientemente única. Cada servicio debe tener una clave aleatoria diferente de 16 o 20 caracteres, y nadie puede memorizar cien de esas. Para eso existen los gestores de contraseñas: una bóveda cifrada donde tú solo tienes que recordar una única clave maestra.
En mi día a día personal utilizo 1Password, una de las soluciones más sólidas, pulidas y fiables del mercado (además te permite guardar notas seguras, tarjetas y hasta llaves de acceso). Pero lo bueno de hoy en día es que tienes varias opciones excelentes disponibles directamente en el móvil (Android e iOS) y sincronizadas con el ordenador:
- 1Password: Mi apuesta personal por su estabilidad, interfaz limpia, autocompletado impecable en móvil y escritorio, y soporte nativo para Passkeys y códigos 2FA.
- Bitwarden: La mejor alternativa gratuita y de código abierto (open source). Es multiplataforma, te permite sincronizar contraseñas ilimitadas en todos tus dispositivos sin pagar nada y, para los más técnicos, incluso ofrece la posibilidad de autoalojarse en tu propio servidor.
- Proton Pass: Otra opción muy interesante con un enfoque fuerte en la privacidad y cifrado de extremo a extremo, respaldada por el equipo de Proton.
- Gestores integrados (App Contraseñas de Apple / Gestor de Contraseñas de Google): Si no quieres instalar nada externo, funcionan bien dentro de su propio ecosistema, aunque un gestor dedicado como 1Password o Bitwarden te da independencia total si combinas un PC Windows con un iPhone o un Android.
2. El segundo escudo: Verificación en dos pasos (2FA) con Google Authenticator y alternativas
Tener una contraseña única en cada web es un gran paso, pero si en algún momento un troyano o un descuido compromete una clave, necesitas una segunda barrera. Ahí entra la autenticación en dos factores (2FA).
Eso sí, huye siempre que puedas de los códigos por SMS. Los mensajes de texto viajan sin cifrar y son vulnerables al SIM Swapping (duplicado fraudulento de tu tarjeta SIM).
La solución práctica, gratuita y que cualquiera puede configurar en dos minutos es Google Authenticator (disponible para Android en Google Play y iPhone en App Store):
- Instalas la app en tu móvil.
- Escaneas el código QR de seguridad que te ofrecen servicios como Gmail, Instagram, Amazon o tu plataforma bancaria.
- A partir de ese momento, cada vez que inicies sesión en un dispositivo nuevo, necesitarás introducir el código temporal de 6 dígitos que cambia cada 30 segundos en tu teléfono.
Un punto muy a favor actual de Google Authenticator es que ya permite sincronizar tus códigos de forma cifrada con tu cuenta de Google, evitando el drama clásico de perder todos tus accesos el día que cambias de móvil o se te rompe la pantalla.
Otras alternativas gratuitas muy recomendables para móvil:
Si prefieres probar otras aplicaciones autenticadoras gratuitas (e incluso de código abierto), estas son las mejores opciones disponibles hoy en día:
- Ente Auth: Gratuita, de código abierto (open source), con cifrado de extremo a extremo en la nube y disponible para Android, iOS y escritorio.
- 2FAS Auth: Muy ligera, sin anuncios, de código abierto y con copias de seguridad sencillas en Google Drive o iCloud.
- Microsoft Authenticator: Gratuita para Android e iOS, muy cómoda si utilizas servicios de Microsoft y con copia en la nube integrada.
- Aegis Authenticator: Un referente gratuito y de código abierto exclusivo para Android, ideal si buscas control total y copias de seguridad locales cifradas.
3. El verdadero protagonista: Qué son las Passkeys y por qué cambian las reglas del juego
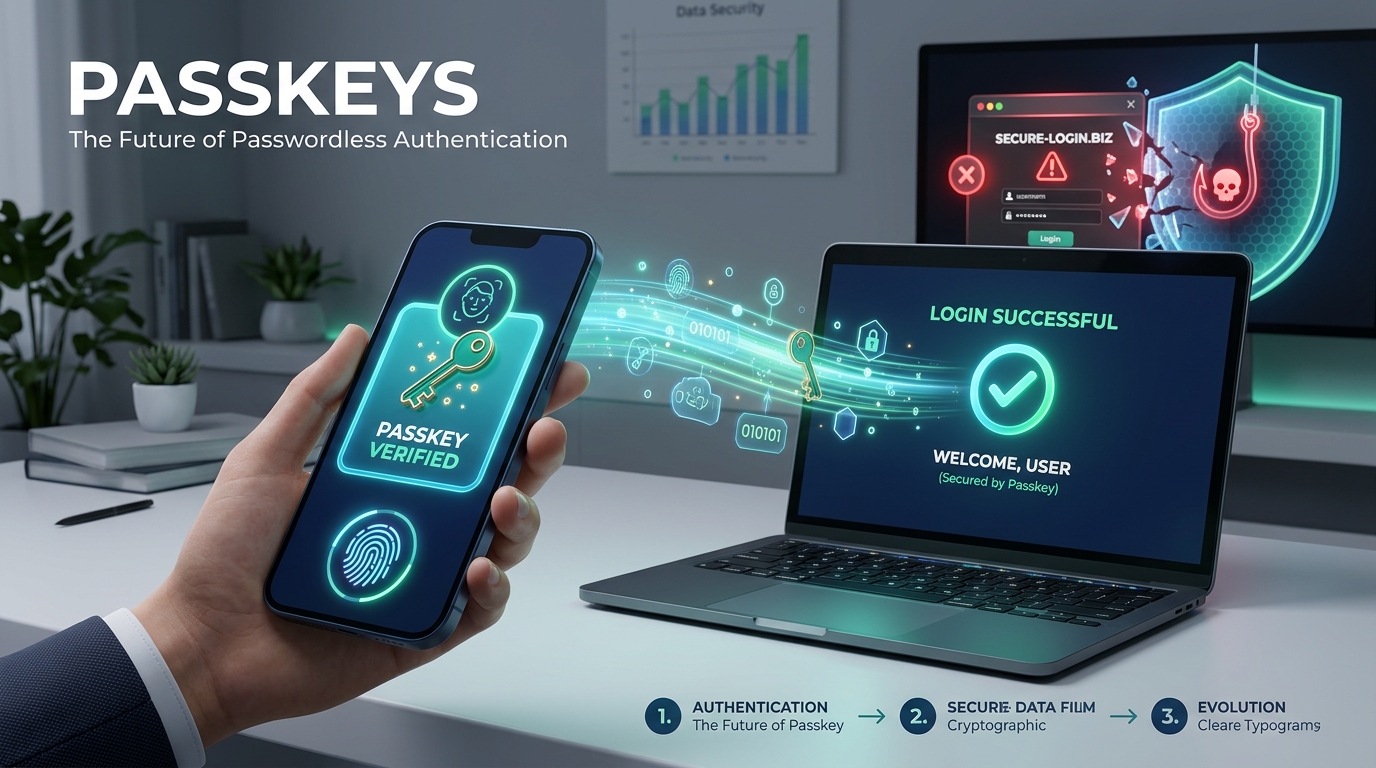
Si hay un concepto con el que quiero que te quedes tras leer este artículo, es este. Las Passkeys (llaves de acceso) no son una moda pasajera ni un parche más: son la tecnología diseñada para jubilar para siempre a las contraseñas tradicionales.
¿Cómo funcionan por dentro (sin tecnicismos pesados)?
A diferencia de una contraseña clásica (que es un secreto compartido que tú conoces y la web guarda en sus servidores), una Passkey funciona mediante criptografía asimétrica de clave pública y clave privada:
- Cuando activas una Passkey en un servicio, tu dispositivo (tu móvil o tu ordenador) genera un par de llaves matemáticas únicas.
- La llave pública se queda en el servidor de la web (no sirve para nada por sí sola aunque la roben).
- La llave privada se guarda encriptada dentro del chip de seguridad físico de tu teléfono o en tu gestor (como 1Password, Llavero de iCloud o Google) y jamás sale de tu dispositivo.
- Para entrar en la web, el servidor envía un reto matemático y tu móvil lo firma usando tu huella dactilar o FaceID. No tecleas ni una sola letra.
¿Por qué son infinitamente más seguras que cualquier contraseña + 2FA?
Las Passkeys solucionan de raíz los dos mayores problemas de la ciberseguridad moderna:
- Son inmunes al Phishing: Imagina que recibes un correo falso idéntico al de tu banco o al de PayPal en un dominio trampa como
tu-banco-seguro.com. Con una contraseña normal o incluso con un código de Google Authenticator, si picas y lo escribes en esa web falsa, el atacante te roba el acceso al instante. Con una Passkey es imposible: tu teléfono comprueba criptográficamente el dominio real de la web; comotu-banco-seguro.comno coincide con el dominio oficial donde creaste la llave, tu móvil simplemente se niega a enviarla. - No hay nada que robar en filtraciones: Si mañana hackean la base de datos de una empresa donde entras con Passkey, los atacantes solo se llevarán llaves públicas inútiles. No existe contraseña que descifrar ni que reutilizar en otros sitios.
- Adiós a la pereza del usuario: Al ser tan cómodo como poner la huella en el móvil o mirar a la cámara con FaceID, la seguridad deja de ser una molestia y se vuelve instantánea.
¿Cómo empezar a usarlas hoy mismo?
No tienes que esperar al futuro; las principales plataformas ya lo soportan de forma nativa:
- Google, Apple y Microsoft ya te permiten iniciar sesión sin contraseña usando Passkeys.
- Servicios diarios como Amazon, PayPal, WhatsApp, GitHub, eBay o TikTok ya tienen la opción en sus ajustes de Seguridad > Llaves de acceso / Passkeys.
- Si utilizas 1Password (o Bitwarden), puedes almacenar tus Passkeys dentro del propio gestor para poder usarlas indistintamente en tu PC Windows, tu Mac, tu Android o tu iPhone sin quedar atado a un solo fabricante.
En resumen
La ciberseguridad personal ya no consiste en memorizar jeroglíficos imposibles ni en sufrir cada vez que entras en una cuenta nueva. La fórmula ganadora en la actualidad se resume en tres movimientos claros:
- Un gestor de contraseñas en el móvil y en el PC (como 1Password o Bitwarden) para todas aquellas webs antiguas que todavía exigen contraseña.
- Google Authenticator para añadir un doble factor real en lugar de depender de mensajes SMS inseguros.
- Activar Passkeys en todas las cuentas importantes que ya lo soporten, porque es el único sistema actual que te blinda de verdad frente al phishing y el robo de bases de datos.
Empieza activándolo hoy en tu cuenta principal de correo electrónico; en cuanto pruebes la comodidad de entrar con tu huella sabiendo que es matemáticamente imposible que te suplanten, no querrás volver a teclear una contraseña nunca más.